Domain icrj.de kaufen?
Wir ziehen mit dem Projekt
icrj.de um.
Sind Sie am Kauf der Domain
icrj.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain icrj.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
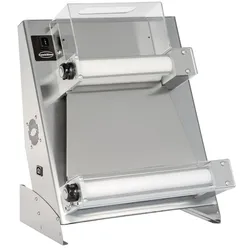
Teigausroller Recht, Combisteel 7482.0017Teigausroller Recht, Combisteel 7482.0017. Breite (mm): 540. Tiefe (mm): 510. Höhe (mm): 680. Spannung (Volt): 230. Gesamtleistung (kW): 0.37. Frequenz (Hz): 50. Durchmesser (mm): 260-400. Steckerfertig: Ja. Bruttogewicht (kg): 45. Modellhinweise des Herstellers: Einstellbare Dicke: von 1 bis 4 mm.1042,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OSRAM HG/100 PICO – Spektrallampe für wissenschaftliche Forschung & AnalyseOSRAM HG/100 1A PICO SPEKTRAL Die OSRAM HG/100 1A PICO ist eine Quecksilber-Spektrallampe für wissenschaftliche Anwendungen in der Optik, Strahlungsphysik und Spektroskopie. Sie wird nicht zur Beleuchtung eingesetzt, sondern als präzise Strahlungsquelle zur Analyse von Spektrallinien in Labor- und Forschungsumgebungen. Durch ihre stabile Emission eignet sie sich für hochpräzise Mess- und Kalibrieraufgaben. Technische Daten Leistung: 22 W Spannung (Brennspannung): 45 V Stromstärke: 1,0 A Stromart: AC/DC Gesamtlänge: 100 mm Durchmesser: 21 mm Wendeldurchmesser: 3 mm Wendellänge: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie Chemische Analytik Medizinische Forschung und Laboranwendungen Produktvorteile Präzise definierte Spektralstrahlung Stabile Emissionscharakteristik für Messanwendungen Geeignet für hochsensible optische Systeme Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Spektrallampe Für wissenschaftliche Analyse- und Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für reproduzierbare spektrale Ergebnisse Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und kann bei Beschädigung gefährliche Stoffe freisetzen. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorgaben.538,03 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Unitree Robotics G1 Basic (grau, für Einstieg, Bildung, Forschung)Der Unitree G1 verbindet hochauflösende Sensorik, adaptive Bewegungssteuerung und lernfähige KI zu einer vielseitigen Plattform für humanoide Robotik. Seine 3D-Sensorik und Kameras erfassen die Umgebung in Echtzeit und ermöglichen es dem Roboter, Räume, Objekte und Bewegungen zu erkennen. Auf dieser Basis erstellt der G1 eine dynamische Umgebungskarte, kann Hindernisse vermeiden und seine Bewegungen an veränderte Situationen anpassen. Mit 23 synchron gesteuerten Gelenken beherrscht er komplexe Bewegungsabläufe, Gesten und Balancebewegungen und kann seine Körperhaltung automatisch an unterschiedliche Aufgaben anpassen. Dadurch eignet er sich nicht nur für kontrollierte Geh- und Greifbewegungen, sondern auch für das Training und die Entwicklung anspruchsvoller Bewegungsmodelle. Als offene Entwicklungsplattform bietet der G1 über SDKs und Schnittstellen die Möglichkeit, eigene Programme, Sensoren und Steuerungsmodelle zu integrieren. Damit können Universitäten, Forschungseinrichtungen ...28517,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Schott Recht so?Schott Recht so? – Juristische Tipps für Ihren Unterricht: rechtliche Orientierungshilfe für Musikschulleitungen, angestellte oder freiberufliche Lehrkräfte, von Frank Bauchrowitz, ISBN 9783795732936, UM 5034, 21 x 29,7 cm, in deutscher Sprache18,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
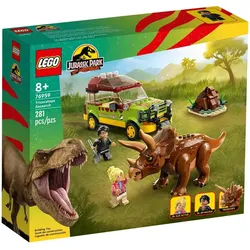
LEGO® Jurassic World™ 76959 Triceratops-ForschungKinder, die Dinosaurier und coole Autos lieben, werden von LEGO® Jurassic World Triceratops-Forschung (76959) begeistert sein. Dieses Bauset zum Sammeln ist ein fantastisches Geschenk für Kinder ab 8 Jahren und beinhaltet einen detailgetreuen Jurassic Park Ford Explorer mit eingebautem Navigationssystem zum Aufspüren der Dinos. An Bord haben auch die beiden Minifiguren Platz – Dr. Ellie Sattler und Ian Malcolm. Zu dem Set gehören außerdem ein Triceratops, ein baubarer Dinosaurierhaufen, in dem eine giftige Beere steckt, sowie eine Schaufel, damit Kinder die berühmte Szene aus Jurassic Park nachstellen können, die diesem Set als Vorbild diente. LEGO Builder App Die LEGO Builder App bietet Kindern ein leichtes und intuitives Bauabenteuer. Die Funktionen lassen dein Kind 3D-Ansichten der Modelle vergrößern und drehen, Sets speichern und seinen Baufortschritt verfolgen. Spielspaß mit Dinosaurier! Es gibt LEGO® Jurassic World Sets für Fans jeden Alters, die legendäre Szenen aus denFilmen oder den TV-Animationsserien nachstellen oder einfach nur tolle Sammlerstücke bauen und ausstellen können. ; ; Spielset für Kinder, die Dinosaurier und Spielzeugautos lieben: Stell mit dem baubaren Ford Explorer und dem Dinosaurierhaufen aus Triceratops-Forschung (76959) die unvergessliche Szene aus Jurassic Park nach ; ; ; Spielzeug-Dinosaurier und 2 Minifiguren: Ein beweglicher Triceratops sowie Ian Malcolm und Dr. Ellie Sattler mit einer Schaufel, mit der sie die giftige Beere aus dem baubaren Dinosaurierhaufen ausgraben kann ; ; ; Ford Explorer: An Bord des Jurassic Park Geländewagens ist Platz für die beiden Minifiguren und das eingebaute Navigationssystem ; ; ; Geschenkidee für Fans ab 8 Jahren: Dieses 281-teilige Jurassic Park Bauset zum Sammeln ist ein tolles Geburtstags-, Weihnachts- oder Überraschungsgeschenk für Kinder, die auch ihre Freunde und Geschwister mitbauen und mitspielen lassen können ; ; ; Spielzeug zum Mitnehmen: Der baubare Ford Explorer ist 8 cm hoch, 16 cm lang und 6 cm breit. Dank des kompakten Formats passt das Set leicht in einen Kinderrucksack und kann überallhin mitgenommen werden ; ; ; Nützliche Helfer: Entdecke die intuitiven Bauanleitungen in der LEGO® Builder App, die Baumeister 3D-Ansichten der Modelle vergrößern und drehen, den Baufortschritt verfolgen und ihre Sets speichern lassen, während sie neue Fähigkeiten entwickeln ; ; ; Die LEGO® Jurassic World Sets: Fans jeden Alters können berühmte Filmszenen nachstellen, eigene Geschichten als Rollenspiele darstellen oder einfach nur tolle Sammlerstücke bauen und ausstellen ; ; ; Premium-Qualität: LEGO® Steine entsprechen strengen Branchenstandards, damit sie einheitlich sind und sich mühelos und fest zusammenstecken lassen ; ; ; Eine sichere Wahl: LEGO® Steine und Teile werden jedem erdenklichen Test unterzogen und gründlich analysiert, damit sie strengste globale Sicherheitsstandards erfüllen ;52,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Teigausroller Recht, Combisteel 7482.0017Teigausroller Recht, Combisteel 7482.0017. Breite (mm): 540. Tiefe (mm): 510. Höhe (mm): 680. Spannung (Volt): 230. Gesamtleistung (kW): 0.37. Frequenz (Hz): 50. Durchmesser (mm): 260-400. Steckerfertig: Ja. Bruttogewicht (kg): 45. Modellhinweise des Herstellers: Einstellbare Dicke: von 1 bis 4 mm.1042,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
OSRAM HG/100 PICO – Spektrallampe für wissenschaftliche Forschung & AnalyseOSRAM HG/100 1A PICO SPEKTRAL Die OSRAM HG/100 1A PICO ist eine Quecksilber-Spektrallampe für wissenschaftliche Anwendungen in der Optik, Strahlungsphysik und Spektroskopie. Sie wird nicht zur Beleuchtung eingesetzt, sondern als präzise Strahlungsquelle zur Analyse von Spektrallinien in Labor- und Forschungsumgebungen. Durch ihre stabile Emission eignet sie sich für hochpräzise Mess- und Kalibrieraufgaben. Technische Daten Leistung: 22 W Spannung (Brennspannung): 45 V Stromstärke: 1,0 A Stromart: AC/DC Gesamtlänge: 100 mm Durchmesser: 21 mm Wendeldurchmesser: 3 mm Wendellänge: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie Chemische Analytik Medizinische Forschung und Laboranwendungen Produktvorteile Präzise definierte Spektralstrahlung Stabile Emissionscharakteristik für Messanwendungen Geeignet für hochsensible optische Systeme Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Spektrallampe Für wissenschaftliche Analyse- und Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für reproduzierbare spektrale Ergebnisse Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und kann bei Beschädigung gefährliche Stoffe freisetzen. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorgaben.538,03 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Unitree Robotics G1 Basic (grau, für Einstieg, Bildung, Forschung)Der Unitree G1 verbindet hochauflösende Sensorik, adaptive Bewegungssteuerung und lernfähige KI zu einer vielseitigen Plattform für humanoide Robotik. Seine 3D-Sensorik und Kameras erfassen die Umgebung in Echtzeit und ermöglichen es dem Roboter, Räume, Objekte und Bewegungen zu erkennen. Auf dieser Basis erstellt der G1 eine dynamische Umgebungskarte, kann Hindernisse vermeiden und seine Bewegungen an veränderte Situationen anpassen. Mit 23 synchron gesteuerten Gelenken beherrscht er komplexe Bewegungsabläufe, Gesten und Balancebewegungen und kann seine Körperhaltung automatisch an unterschiedliche Aufgaben anpassen. Dadurch eignet er sich nicht nur für kontrollierte Geh- und Greifbewegungen, sondern auch für das Training und die Entwicklung anspruchsvoller Bewegungsmodelle. Als offene Entwicklungsplattform bietet der G1 über SDKs und Schnittstellen die Möglichkeit, eigene Programme, Sensoren und Steuerungsmodelle zu integrieren. Damit können Universitäten, Forschungseinrichtungen ...28517,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OSRAM 150W XBO CR OFR – Kurzbogenlampe für optische Systeme & ForschungOsram Xenon-Kurzbogenlampe XBO 150W/CR OFR Die Osram XBO 150W/CR OFR ist eine Hochdruck-Xenon-Kurzbogenlampe, die speziell für anspruchsvolle mikroskopische und optische Anwendungen entwickelt wurde. Sie liefert eine extrem hohe Leuchtdichte als punktförmige Lichtquelle und sorgt für eine stabile, tageslichtähnliche Farbtemperatur mit sehr hoher Farbwiedergabe. Typisch ist ihr Einsatz in wissenschaftlichen Mikroskopen und Präzisions-Lichtsystemen. Technische Daten Lampenleistung: 125–150 W Lampenspannung: 15–18 V (Betrieb typisch ca. 17,5 V) Nennstrom: 8500 mA Sockel: SFc12-4 Lichtstrom: ca. 2900 lm Durchmesser: 20 mm Länge: 150 mm Lebensdauer: ca. 1200 h Farbtemperatur: ca. 6000 K (Daylight) Farbwiedergabeindex: Ra > 95 Lichtcharakteristik: sehr hohe Leuchtdichte (Punktlichtquelle) Spektrum: kontinuierlich im sichtbaren Bereich Lichtbogen: stabil Sofortstart: ja Wiederzündung: Heißwiederzündung möglich Dimmbarkeit: ja Betrieb: nur in geschlossenen, speziell vorgesehenen Gehäusen Diese Lampe wird vor allem in Mikroskopie-Systemen (z. B. Olympus-Lampengehäusen) sowie in hochpräzisen optischen Anwendungen eingesetzt, bei denen maximale Lichtqualität, Stabilität und Farbtreue erforderlich sind.546,76 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.